Histoire des virus informatiques : de Creeper au ver Morris
Le 2 novembre 1988, des ordinateurs d’universités et de laboratoires américains ralentissent brutalement. Certains deviennent presque inutilisables. Les administrateurs découvrent qu’un programme se transmet d’une machine à l’autre sur Internet et multiplie ses copies : c’est le ver Morris.
L’incident révèle un paradoxe : les réseaux qui permettent aux chercheurs de partager des informations peuvent aussi propager très vite un dysfonctionnement. Pourtant, les premiers programmes capables de se reproduire n’avaient pas été conçus comme des armes informatiques. Ils étaient issus d’expériences scientifiques.
Comment cette curiosité technique est-elle devenue un problème de sécurité ? L’histoire des virus informatiques, de Creeper à Morris, montre que chaque évolution des ordinateurs et de leurs usages fait apparaître de nouveaux risques — et de nouvelles façons de les maîtriser.
Avant les virus : comprendre l’autoréplication
Dans les années 1940 et 1950, le mathématicien John von Neumann s’intéresse à une question fondamentale : une machine peut-elle contenir les instructions nécessaires pour construire une copie d’elle-même ?
Pour l’étudier, il conçoit notamment des modèles théoriques appelés automates cellulaires. Imaginons une grille dont chaque case change d’état selon des règles précises. Une organisation suffisamment complexe de ces cases peut, en théorie, construire une autre structure possédant les mêmes capacités, en copiant aussi les instructions nécessaires.
Ses recherches, publiées après sa mort dans Theory of Self-Reproducing Automata (1966), portent sur les principes logiques de la reproduction artificielle, et non sur l’infection des ordinateurs. Le rapprochement avec les virus est conceptuel : il ne faut pas y voir une filiation technique directe.
Virus et ver : qu’est-ce qui les distingue ?
Un programme capable de se copier n’est pas nécessairement dangereux. Tout dépend de la façon dont il se reproduit, de son comportement et de ses conséquences.
Un virus informatique se reproduit en infectant un élément hôte. Il peut, par exemple, ajouter son code à un programme ou modifier une zone de démarrage d’une disquette. Lorsque l’élément infecté est utilisé, le virus peut poursuivre sa propagation.
Un ver informatique, en revanche, est autonome : il peut produire de nouvelles copies sans devoir infecter un autre programme. Les réseaux lui offrent un moyen efficace d’atteindre d’autres machines.
La différence tient donc au mécanisme de reproduction, pas au degré de dangerosité ni au support utilisé. Un virus peut circuler dans un fichier transmis par Internet. Certains logiciels combinent même infection de fichiers et propagation autonome : les deux catégories peuvent alors se recouper.
Cette distinction prendra toute son importance avec les ordinateurs personnels. Mais, au début des années 1970, les ingénieurs expérimentent déjà une autre possibilité : déplacer des programmes entre des ordinateurs reliés entre eux.
Creeper : faire voyager un programme sur ARPANET
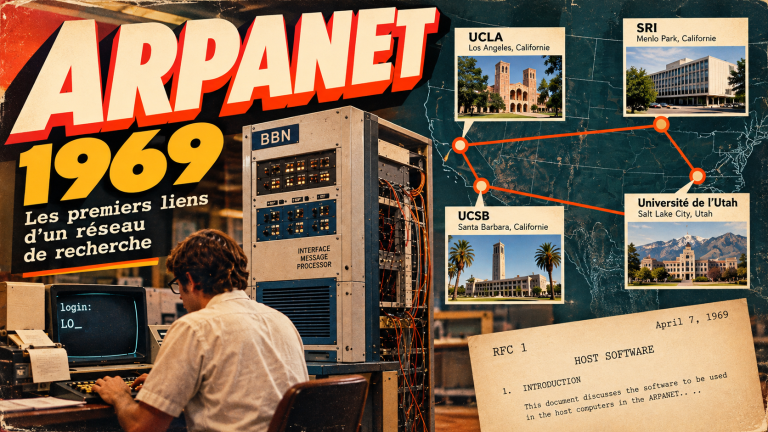
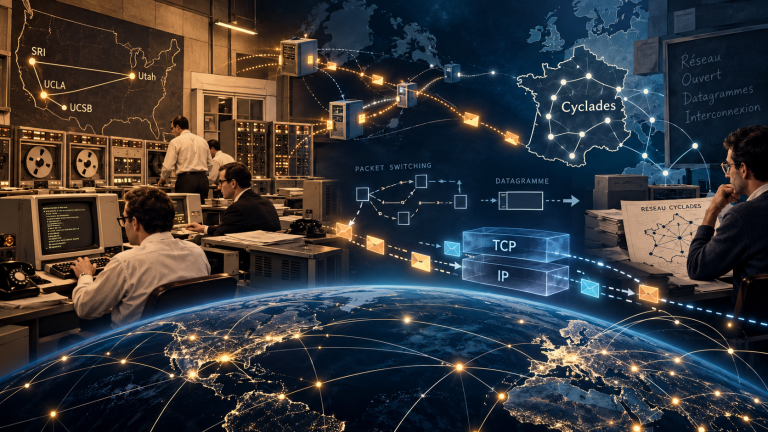
En 1969, les premiers centres de recherche sont reliés par ARPANET. Les ordinateurs sont encore coûteux et leurs ressources de calcul limitées. Les chercheurs cherchent donc à mieux partager ces machines à travers le réseau.
Une idée apparaît alors : pourquoi ne pas permettre à un programme de changer d’ordinateur pendant son exécution ? Il pourrait, par exemple, commencer un calcul sur une machine, puis poursuivre son travail sur une autre, moins occupée, sans devoir tout recommencer.

Crédit : Joe Mabel, Living Computer Museum (2014) — Wikimedia Commons, CC BY-SA 3.0.
Chez Bolt, Beranek and Newman (BBN), l’ingénieur Bob Thomas explore cette possibilité. Il cherche à faire voyager non seulement le programme, mais aussi les données et les informations nécessaires pour reprendre son exécution là où il s’était arrêté.
Vers 1971, il développe Creeper, un petit programme expérimental destiné à démontrer ce principe. Creeper se déplace entre certains ordinateurs DEC PDP-10 équipés du système TENEX. Sur chaque machine, il poursuit une tâche simple, puis repart vers un autre ordinateur du réseau.
Pour signaler son passage, il affiche un message devenu célèbre :
I’M THE CREEPER : CATCH ME IF YOU CAN!
« Je suis Creeper : attrapez-moi si vous le pouvez ! »
Derrière cette formule amusante se cache une possibilité technique nouvelle : un programme peut se déplacer entre plusieurs ordinateurs et poursuivre son exécution sans repartir de zéro.
Creeper n’a donc pas été créé pour infecter des machines, mais pour expérimenter une nouvelle manière d’utiliser les ressources d’un réseau.
De Creeper à Reaper : pourquoi contrôler les copies ?
La première version de Creeper se déplace plutôt qu’elle ne se multiplie. Ray Tomlinson, également connu pour ses travaux sur le courrier électronique, modifie ensuite le programme afin qu’il puisse laisser des copies sur plusieurs machines.
Cette idée pourrait servir à répartir un travail : une copie traite des données pendant qu’une autre en examine ailleurs. Mais que se passe-t-il si un programme ne reconnaît pas qu’il a déjà accompli sa tâche et continue de se reproduire ? Tomlinson imagine ce risque de multiplication accidentelle et crée Reaper (« la faucheuse »), capable de rechercher et d’arrêter des exemplaires de Creeper.
Reaper est parfois présenté comme le « premier antivirus ». La formule est trompeuse : c’était un programme expérimental visant Creeper, non un outil de protection général. Dans un entretien rétrospectif, Tomlinson précise d’ailleurs que les administrateurs participaient aux essais et que Creeper n’avait provoqué aucune nuisance connue.
Creeper ne révèle donc pas une cyberattaque, mais une possibilité et sa limite : des logiciels peuvent circuler et se reproduire sur un réseau ; il faut aussi prévoir les moyens de les arrêter.
Ces expériences restent confinées à quelques centres de recherche. La diffusion des micro-ordinateurs va changer la situation : les programmes ne voyageront plus seulement sur les réseaux, mais aussi sur les supports échangés quotidiennement.
Elk Cloner et Brain : les disquettes deviennent un risque
Au début des années 1980, les Apple II, puis les IBM PC et leurs compatibles, se répandent dans les écoles, les entreprises et les foyers. La plupart ne sont pas connectés en permanence à un réseau. Pour échanger un jeu ou installer un logiciel, on se prête des disquettes.
Ce geste banal ouvre une nouvelle possibilité : transmettre un programme que l’on ne sait même pas présent sur le support.
Elk Cloner (1982) : la confiance ne suffit plus
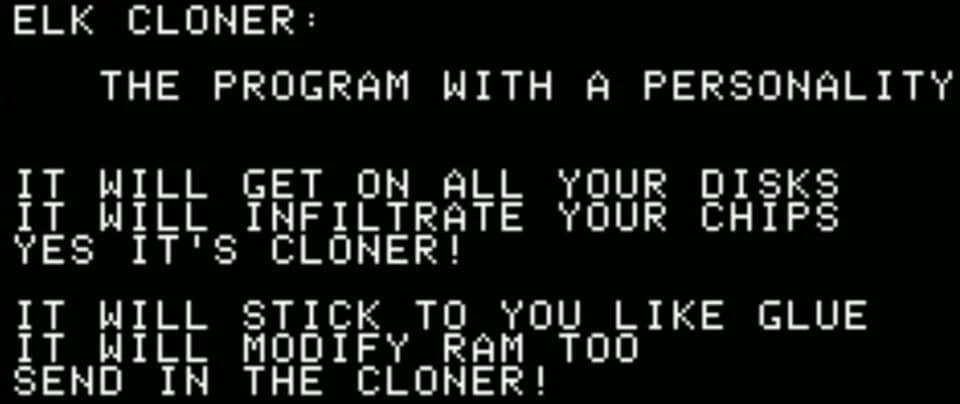
Vers 1982, l’adolescent américain Richard Skrenta crée Elk Cloner pour l’Apple II. Il veut surtout faire une plaisanterie : après un certain nombre de démarrages, un poème apparaît sur l’écran.
Mais le logiciel possède un mécanisme de propagation. Chargé depuis une disquette infectée, il peut rester en mémoire et contaminer d’autres disquettes introduites ensuite. Une personne croit partager un jeu ; elle transmet aussi un programme supplémentaire, sans le savoir.
Elk Cloner compte parmi les premiers virus connus à circuler hors des laboratoires. Son impact reste limité, mais il remet en question une habitude : connaître la personne qui prête une disquette ne garantit pas que son contenu soit sûr.
Crédit : Richard Skrenta — Wikimedia Commons (domaine public).
Fred Cohen : définir scientifiquement le virus
En 1983, dans un cadre universitaire autorisé, Fred Cohen expérimente des programmes capables d’en infecter d’autres. Le mathématicien Leonard Adleman propose alors l’expression « virus informatique ».
Dans Computer Viruses: Theory and Experiments (1984), Cohen formalise leur fonctionnement. Le phénomène cesse d’être seulement une curiosité : les chercheurs commencent à étudier les mécanismes d’infection et les limites des défenses.
Brain (1986) : une infection traverse les frontières
En 1986, à Lahore, au Pakistan, les frères Basit et Amjad Farooq Alvi créent Brain pour les IBM PC et leurs compatibles. Selon leurs explications ultérieures, ils cherchent à décourager les copies non autorisées de certains logiciels. Leur programme va pourtant voyager bien au-delà de leurs clients.
Brain est un virus de secteur d’amorçage. Lorsqu’un ordinateur démarre depuis une disquette, il lit une petite zone contenant les premières instructions nécessaires au démarrage. Brain infecte cette zone et peut ensuite se transmettre à d’autres disquettes utilisées sur la machine. Pas besoin d’Internet : les déplacements des utilisateurs suffisent.
Le virus est signalé dans plusieurs pays. On le présente parfois comme le premier virus de l’histoire ; c’est inexact puisque des expériences et Elk Cloner lui sont antérieurs. Il est en revanche généralement considéré comme le premier virus connu visant les IBM PC et leurs compatibles.
Brain révèle également le revers de la compatibilité des PC. Pouvoir exécuter les mêmes logiciels facilite les échanges, mais peut aussi multiplier les occasions d’infection. Avec d’autres incidents, il contribue à l’intérêt croissant pour les sauvegardes, la vérification des disquettes et les premiers outils antivirus.
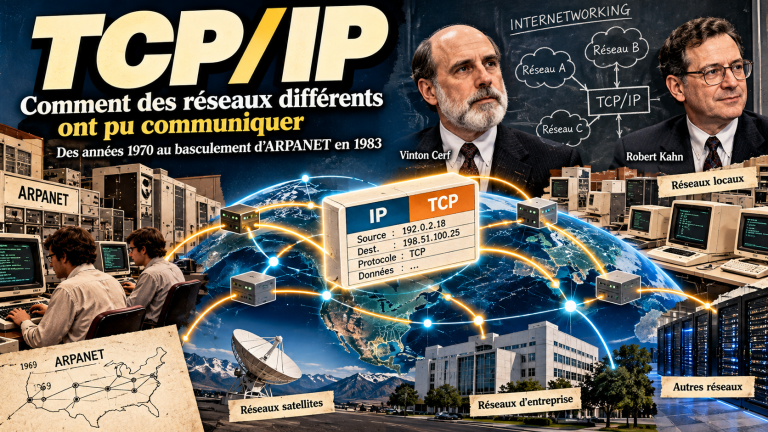
Les supports physiques limitent encore la vitesse de propagation : quelqu’un doit transporter la disquette. Sur Internet, cette étape peut disparaître.
1988 : le ver Morris perturbe Internet
Le 2 novembre 1988, Robert Tappan Morris, étudiant à l’université Cornell, lance depuis une machine du MIT un programme destiné à se propager sur Internet. Le réseau relie alors surtout des universités et des organismes de recherche. Le Web n’existe pas encore : Tim Berners-Lee en proposera le projet en 1989.
Des copies qui épuisent les machines
Le programme est un ver. Il exploite des faiblesses de logiciels et de services accessibles sur des systèmes UNIX pour atteindre d’autres ordinateurs, sans devoir infecter un programme hôte ni attendre le transport d’une disquette.
Une particularité aggrave les conséquences : le ver peut installer plusieurs exemplaires sur une machine déjà touchée. Chaque copie utilise de la mémoire et du temps de calcul. En s’accumulant, elles ralentissent les ordinateurs au point d’empêcher parfois leur fonctionnement normal.
Le ver n’a pas pour principale fonction d’effacer des données. Pourtant, il provoque de graves perturbations. Un programme peut donc rendre un système inutilisable sans chercher directement à détruire ses fichiers.
Les estimations historiques évoquent environ 6 000 machines affectées, sur quelque 60 000 reliées à Internet. Ce sont des ordres de grandeur !
Berkeley : une alerte qui révèle un problème collectif
Le soir de l’incident, un étudiant de l’université de Californie à Berkeley signale par courrier électronique que ses systèmes semblent subir une attaque. Ailleurs, des administrateurs font face aux mêmes ralentissements, sans disposer immédiatement d’une vue d’ensemble.
Le récit conservé par le FBI rapporte même qu’un message visant à expliquer l’incident et à proposer des indications pour retirer le ver circule difficilement, précisément parce que le réseau est déjà perturbé.
Voilà la rupture majeure : un problème survenu dans une organisation peut atteindre rapidement d’autres établissements. Les équipes doivent partager leurs observations, identifier les systèmes concernés et coordonner leurs réponses. La sécurité d’un ordinateur dépend désormais aussi de celle des machines auxquelles il est relié.
Le CERT : la sécurité s’organise collectivement
La sécurité informatique existait bien avant Morris : contrôle des accès, protection des données et études des faiblesses logicielles faisaient déjà l’objet de recherches. Mais la crise de 1988 pose une question nouvelle à grande échelle : qui rassemble les informations lorsque plusieurs institutions rencontrent le même incident ?
Une équipe chargée de coordonner les réponses
À la suite du ver Morris, l’agence américaine DARPA demande au Software Engineering Institute de l’université Carnegie Mellon de mettre en place une équipe de réponse aux incidents. Le CERT Coordination Center (CERT/CC) est établi en 1988.
Il ne s’agit pas d’un antivirus central qui réparerait tous les ordinateurs. Son rôle consiste à recevoir les signalements, analyser les vulnérabilités, diffuser des recommandations et faciliter la coopération entre organisations. Le Software Engineering Institute retrace cette origine et le développement ultérieur des équipes de réponse aux incidents, appelées notamment CERT ou CSIRT.
Prévenir plutôt que seulement désinfecter
Les antivirus apportent des protections utiles contre de nombreuses infections, mais ils ne corrigent pas toutes les erreurs présentes dans les logiciels. Les mises à jour, la maîtrise des droits d’accès, les sauvegardes et la surveillance deviennent également indispensables.
Cette évolution accompagne l’histoire d’Internet : plus les machines partagent leurs ressources, plus leurs vulnérabilités peuvent avoir des conséquences collectives. La réponse technique doit s’accompagner d’une organisation capable d’échanger rapidement des informations fiables.
Ce que ces épisodes ont changé
De Creeper au ver Morris, l’histoire n’est pas celle d’une suite de programmes toujours plus dangereux. Creeper explore la mobilité des logiciels et leur contrôle ; Elk Cloner révèle qu’une disquette peut transmettre un programme à notre insu ; Brain montre les risques liés à la diffusion internationale de machines compatibles ; Morris fait apparaître la vulnérabilité collective des réseaux.
À chaque étape, une nouvelle possibilité technique fait naître une interrogation sur la confiance, le contrôle ou la coopération. C’est l’un des fils conducteurs de l’histoire de la cybersécurité : apprendre à protéger des systèmes de plus en plus interconnectés sans renoncer aux bénéfices qu’ils apportent.
Sources et documents historiques
- John von Neumann, Theory of Self-Reproducing Automata (1966), édité par Arthur W. Burks ; reproduction du livre.
- NIST, « Virus » et « Worm », définitions techniques.
- Ray Tomlinson, entretien sur Creeper et Reaper (publié en 2016).
- Apple II History, « Viruses », synthèse sur les premiers virus de l’Apple II et Elk Cloner.
- Fred Cohen, Computer Viruses: Theory and Experiments (1984), article scientifique original.
- Centre for Computing History, notice sur Brain (1986).
- Eugene H. Spafford, The Internet Worm Program: An Analysis (1988), rapport technique contemporain de l’événement.
- FBI, « Morris Worm », rétrospective sur les événements de novembre 1988.
- Carnegie Mellon, histoire du CERT Coordination Center.